- (021) 53660861
- sangfor@ilogoindonesia.id
- AKR Tower – 9th Floor Jl. Panjang no. 5
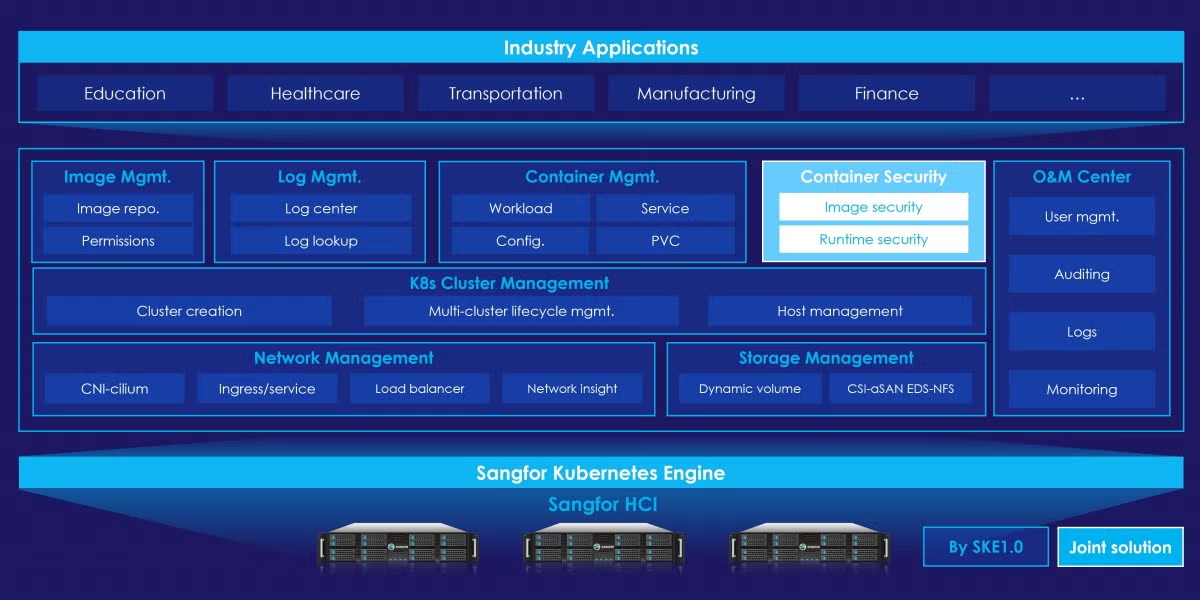
Kontainer dan mesin virtual akan hidup berdampingan dalam infrastruktur dalam jangka panjang, karena mengelolanya secara terpisah tidak efisien.
Dengan mengintegrasikan SKE dengan Sangfor HCI, pengguna mendapatkan manfaat dari pengelolaan terpadu kontainer dan mesin virtual. Ini termasuk pengelolaan terpusat akun, izin, pemantauan, dan peringatan, yang secara signifikan meningkatkan efisiensi pengelolaan secara keseluruhan.
Saat menyiapkan kluster K8s, setidaknya delapan operasi backend dan puluhan perintah perlu dieksekusi, membuat prosesnya kompleks dan rawan kesalahan.
Dengan SKE, pengguna dapat dengan cepat membuat kluster Kubernetes yang siap produksi hanya dalam beberapa langkah sederhana, biasanya dalam waktu 15 menit. Proses ini menghilangkan kebutuhan akan instalasi dan konfigurasi sistem operasi secara manual, memastikan penyebaran aplikasi bisnis yang cepat.
Platform ini mencakup serangkaian komponen bawaan yang kaya, menyediakan fungsionalitas siap pakai untuk penyebaran aplikasi yang cepat dan pemantauan visualisasi yang komprehensif. Hal ini mendukung pengintegrasian beban kerja bisnis yang cepat dengan operasi runtime yang stabil.
Untuk membantu pemecahan masalah, platform ini menawarkan berbagai jenis log. Selain itu, platform ini memiliki solusi penyeimbangan beban berkinerja tinggi bawaan, yang mengurangi kompleksitas pemeliharaan berkelanjutan.
Kubernetes tidak memiliki langkah-langkah efektif untuk mendeteksi kondisi kesehatan yang suboptimal pada mesin fisik atau virtual yang mendasarinya, yang dapat menimbulkan risiko keandalan.
SKE memanfaatkan mekanisme keandalan dan Ketersediaan Tinggi (HA) Sangfor HCI, seperti pemantauan kondisi suboptimal dan Penjadwal Sumber Daya Terdistribusi (DRS), untuk menghindari menjalankan aplikasi pada node yang tidak sehat, sehingga memastikan operasi bisnis yang stabil. Selain itu, pengecualian host node klaster memastikan bahwa mesin virtual yang menampung node klaster Kubernetes mengikuti kebijakan pengecualian bersama default, memprioritaskan distribusi di berbagai mesin host fisik.
SKE menyediakan keamanan yang kuat untuk klaster Kubernetes dengan memanfaatkan fitur keamanan bawaan Sangfor HCI, kebijakan keamanan, dan pengerasan sistem operasi, seperti patching. Untuk node klaster, kebijakan firewall terdistribusi secara otomatis dibuat untuk memblokir port berisiko tinggi sambil mengizinkan port yang diperlukan.
Seiring perkembangan Kubernetes, banyaknya parameter yang dimilikinya dapat menimbulkan risiko keamanan jika konfigurasi tidak mengikuti praktik terbaik. SKE menyediakan kebijakan penerimaan bawaan untuk mengontrol penerimaan aplikasi dan menggunakan log audit untuk dengan cepat mengidentifikasi dan melacak konfigurasi berisiko tinggi. Untuk tindakan yang tidak sesuai, sistem menawarkan saran perbaikan, seperti mengizinkan dengan audit atau memblokir.
Aplikasi berbasis cloud membutuhkan penyimpanan persisten untuk berbagai jenis data, termasuk data bisnis, data cache, data log, dan data lain yang harus dipertahankan dalam jangka waktu lama.
Dengan SKE, aplikasi berbasis cloud dapat langsung menggunakan penyimpanan terdistribusi Sangfor HCI tanpa memerlukan kumpulan sumber daya penyimpanan tambahan. Pendekatan ini menyediakan penyimpanan kelas perusahaan yang berkinerja tinggi dan andal, mengurangi total biaya kepemilikan (TCO). Solusi ini memenuhi persyaratan beban kerja berkinerja tinggi, seperti penerapan basis data berbasis kontainer.
Jaringan SKE dibangun di atas jaringan virtual. Komunikasi antar-Pod di seluruh host fisik dicapai melalui integrasi CNI (Container Network Interface) dan penggunaan tautan jaringan virtual dan fisik.
Mode BPF (Berkeley Packet Filter) Cilium meminimalkan kebutuhan pemrosesan paket jaringan ruang pengguna, yang mengurangi latensi. Kemampuan pemrosesan paket langsung di dalam kernel tanpa penyalinan (zero-copy) dapat mencapai kecepatan kinerja yang sebanding dengan DPDK (Data Plane Development Kit).
Pergeseran ke arsitektur cloud-native telah meningkatkan jumlah microservice, yang menyebabkan lebih banyak hubungan akses internal dan lalu lintas. Hal ini menyulitkan identifikasi port yang diperlukan untuk operasi bisnis, sehingga mempersulit perlindungan dan kontrol keamanan.
SKE mengatasi masalah ini dengan memvisualisasikan hubungan akses untuk aplikasi cloud-native, meningkatkan identifikasi masalah dan efisiensi pemecahan masalah. Hal ini memungkinkan penilaian cepat terhadap kondisi jaringan kontainer dan identifikasi detail layanan yang terekspos (protokol, port) untuk membantu dalam langkah-langkah keamanan.
SKE sangat ideal bagi organisasi yang ingin menerapkan aplikasi berbasis kontainer baru. SKE menyediakan platform yang tangguh dan skalabel untuk menjalankan, mengelola, dan meningkatkan skala aplikasi berbasis kontainer secara efisien.
Bagi bisnis yang sudah menggunakan mesin virtual, SKE menawarkan platform terpadu untuk menjalankan dan mengelola kontainer dan beban kerja VM. Hal ini memungkinkan lingkungan TI yang lebih efisien dan terintegrasi.
SKE sangat cocok untuk organisasi yang beralih ke arsitektur microservices. SKE memungkinkan penyebaran dan pengelolaan microservices dengan mudah, memastikan bahwa setiap layanan dapat diskalakan dan diperbarui secara independen.
Tim dari Sangfor Indonesia siap membantu Anda! Jangan ragu untuk memulai sekarang
Sangfor Indonesia adalah bagian dari PT. iLogo Infralogy Indonesia, yang bertindak sebagai partner resmi Sangfor. Selain itu, kami juga berperan sebagai penyedia layanan (vendor) sekaligus distributor berbagai produk Infrastruktur IT dan Cybersecurity terbaik di Indonesia.